

 [01]
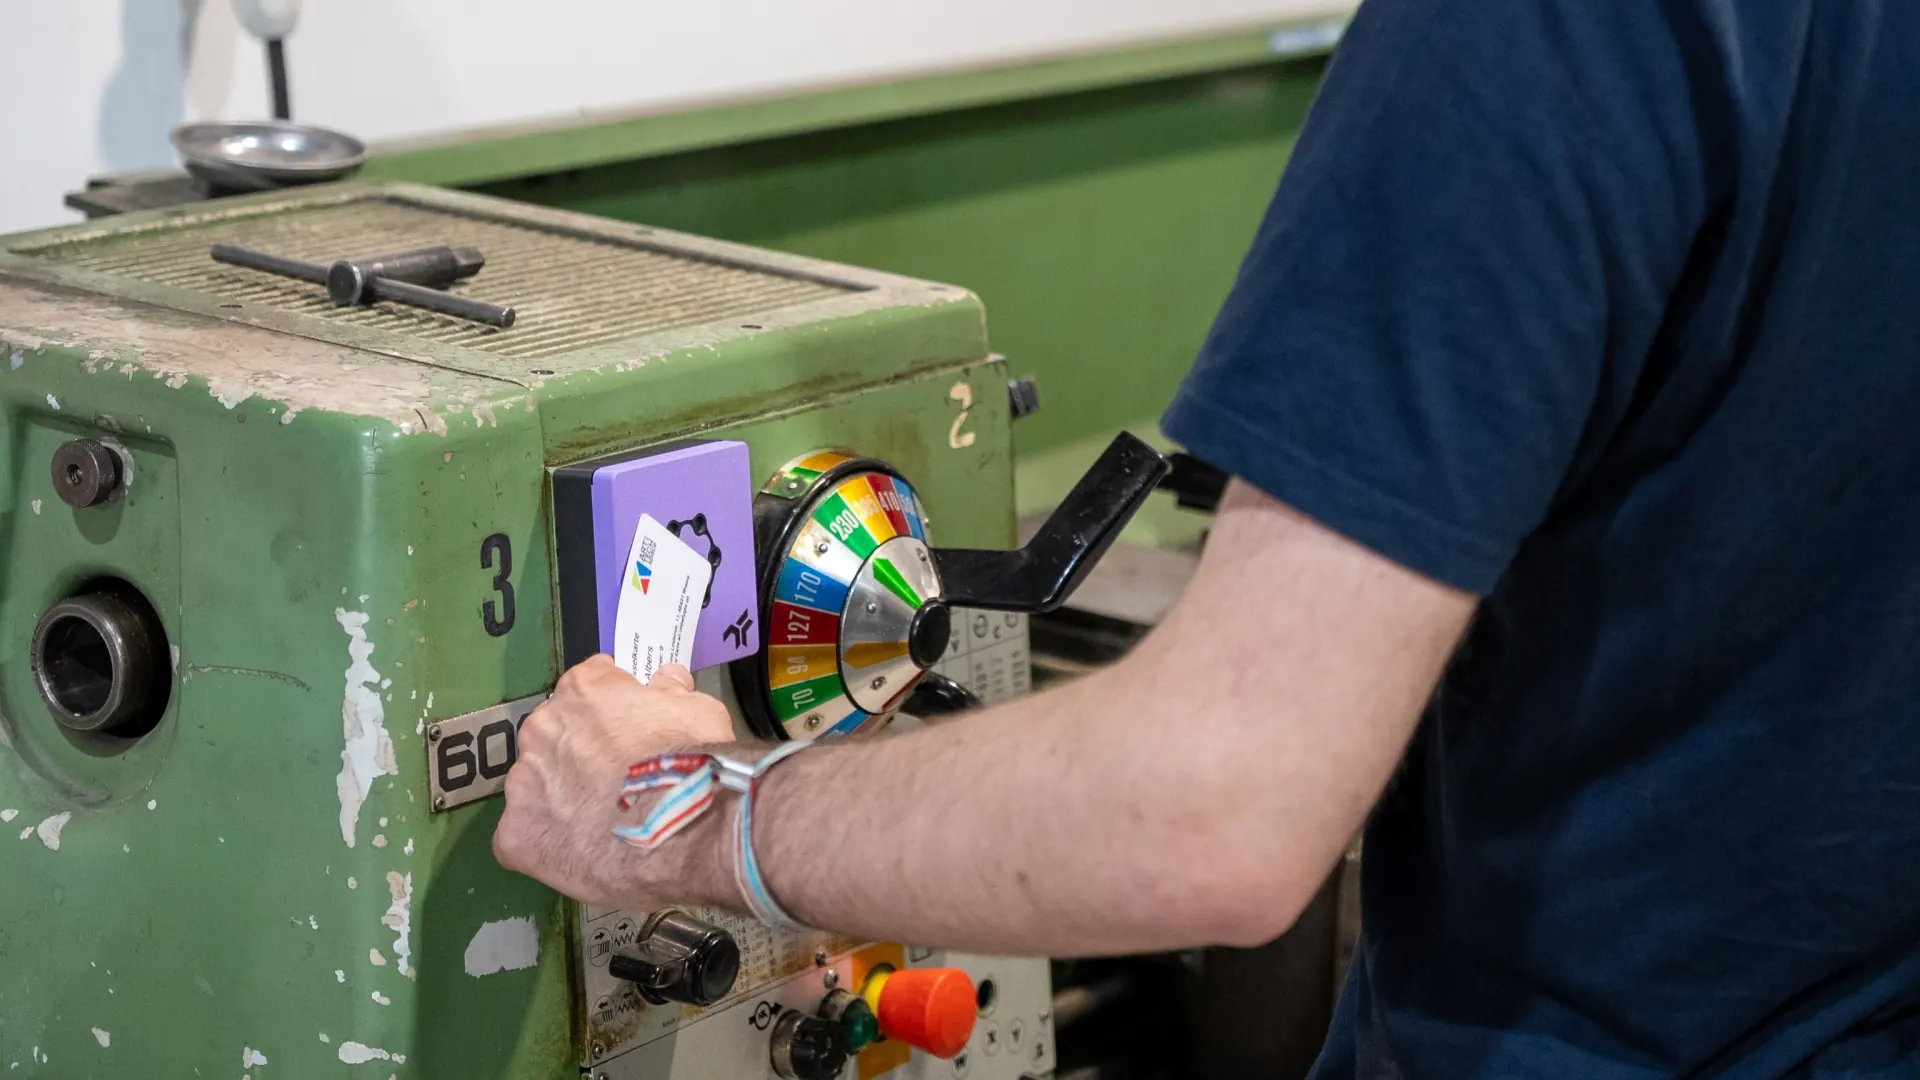
Kernanwendung
Qualifikation steuert Maschinenfreigaben
Identität, Einweisung, Rolle und Zeitfenster bestimmen, wer eine Maschine einschalten und nutzen darf.
Gemeinsam mit Kunden, Hochschulen und Technologiepartnern für den Betrieb entwickelt.
[01] System · Alles verbunden
Eine Identität wird zur gemeinsamen Sprache für Maschine, Tür und Schranke. Mardu prüft, ob Person, Qualifikation, Ort und Zeit zusammenpassen.
Ausweis, Zugangs-Tag oder angebundenes Identitätssystem ordnen Zugriffe eindeutig einer Person zu.
Rollen, Qualifikationen, Bereiche und Zeitfenster bestimmen, welcher Zugriff vorgesehen ist.
Die geprüfte Entscheidung wirkt an Maschine, Tür, Tor oder Schranke.
Verantwortliche verwalten Ressourcen, Zustände und Ereignisse an einer Stelle.
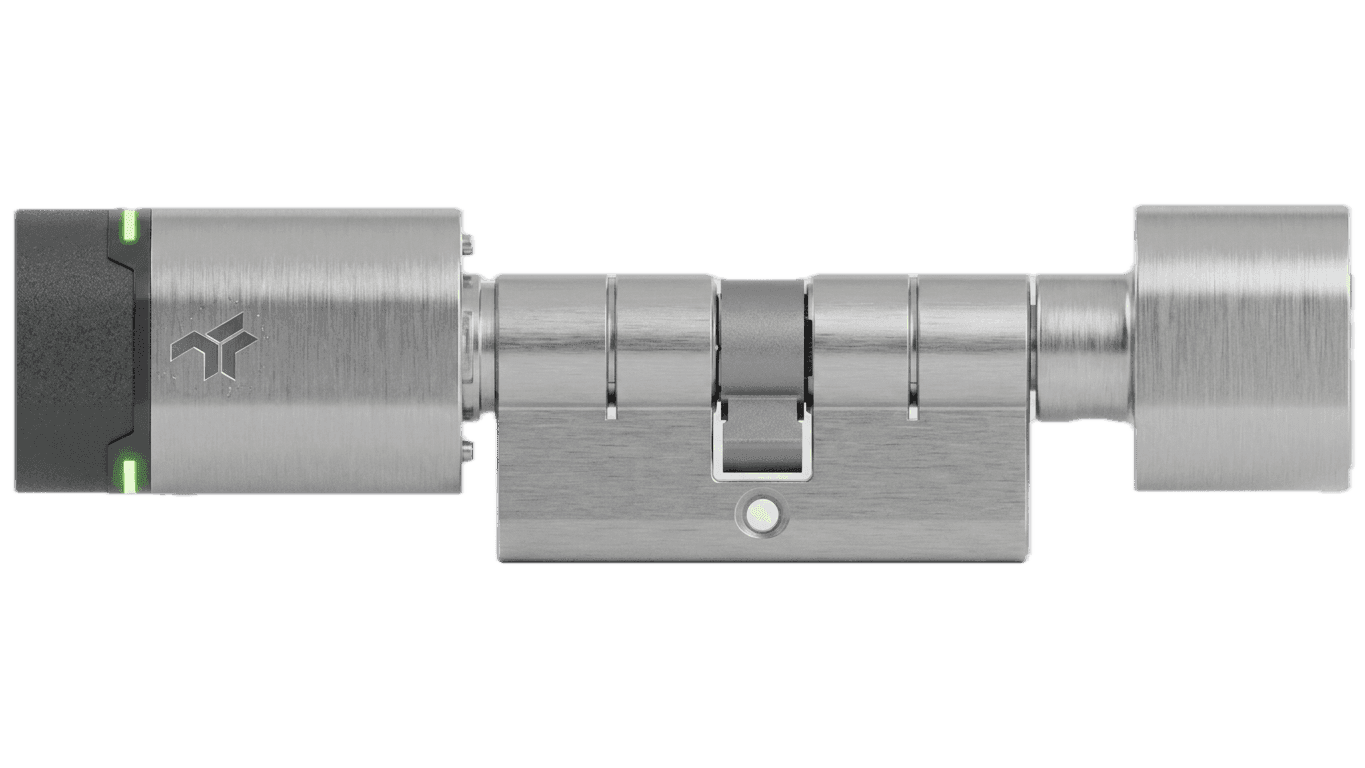
[02] Zugänge · Maschine bis Schranke
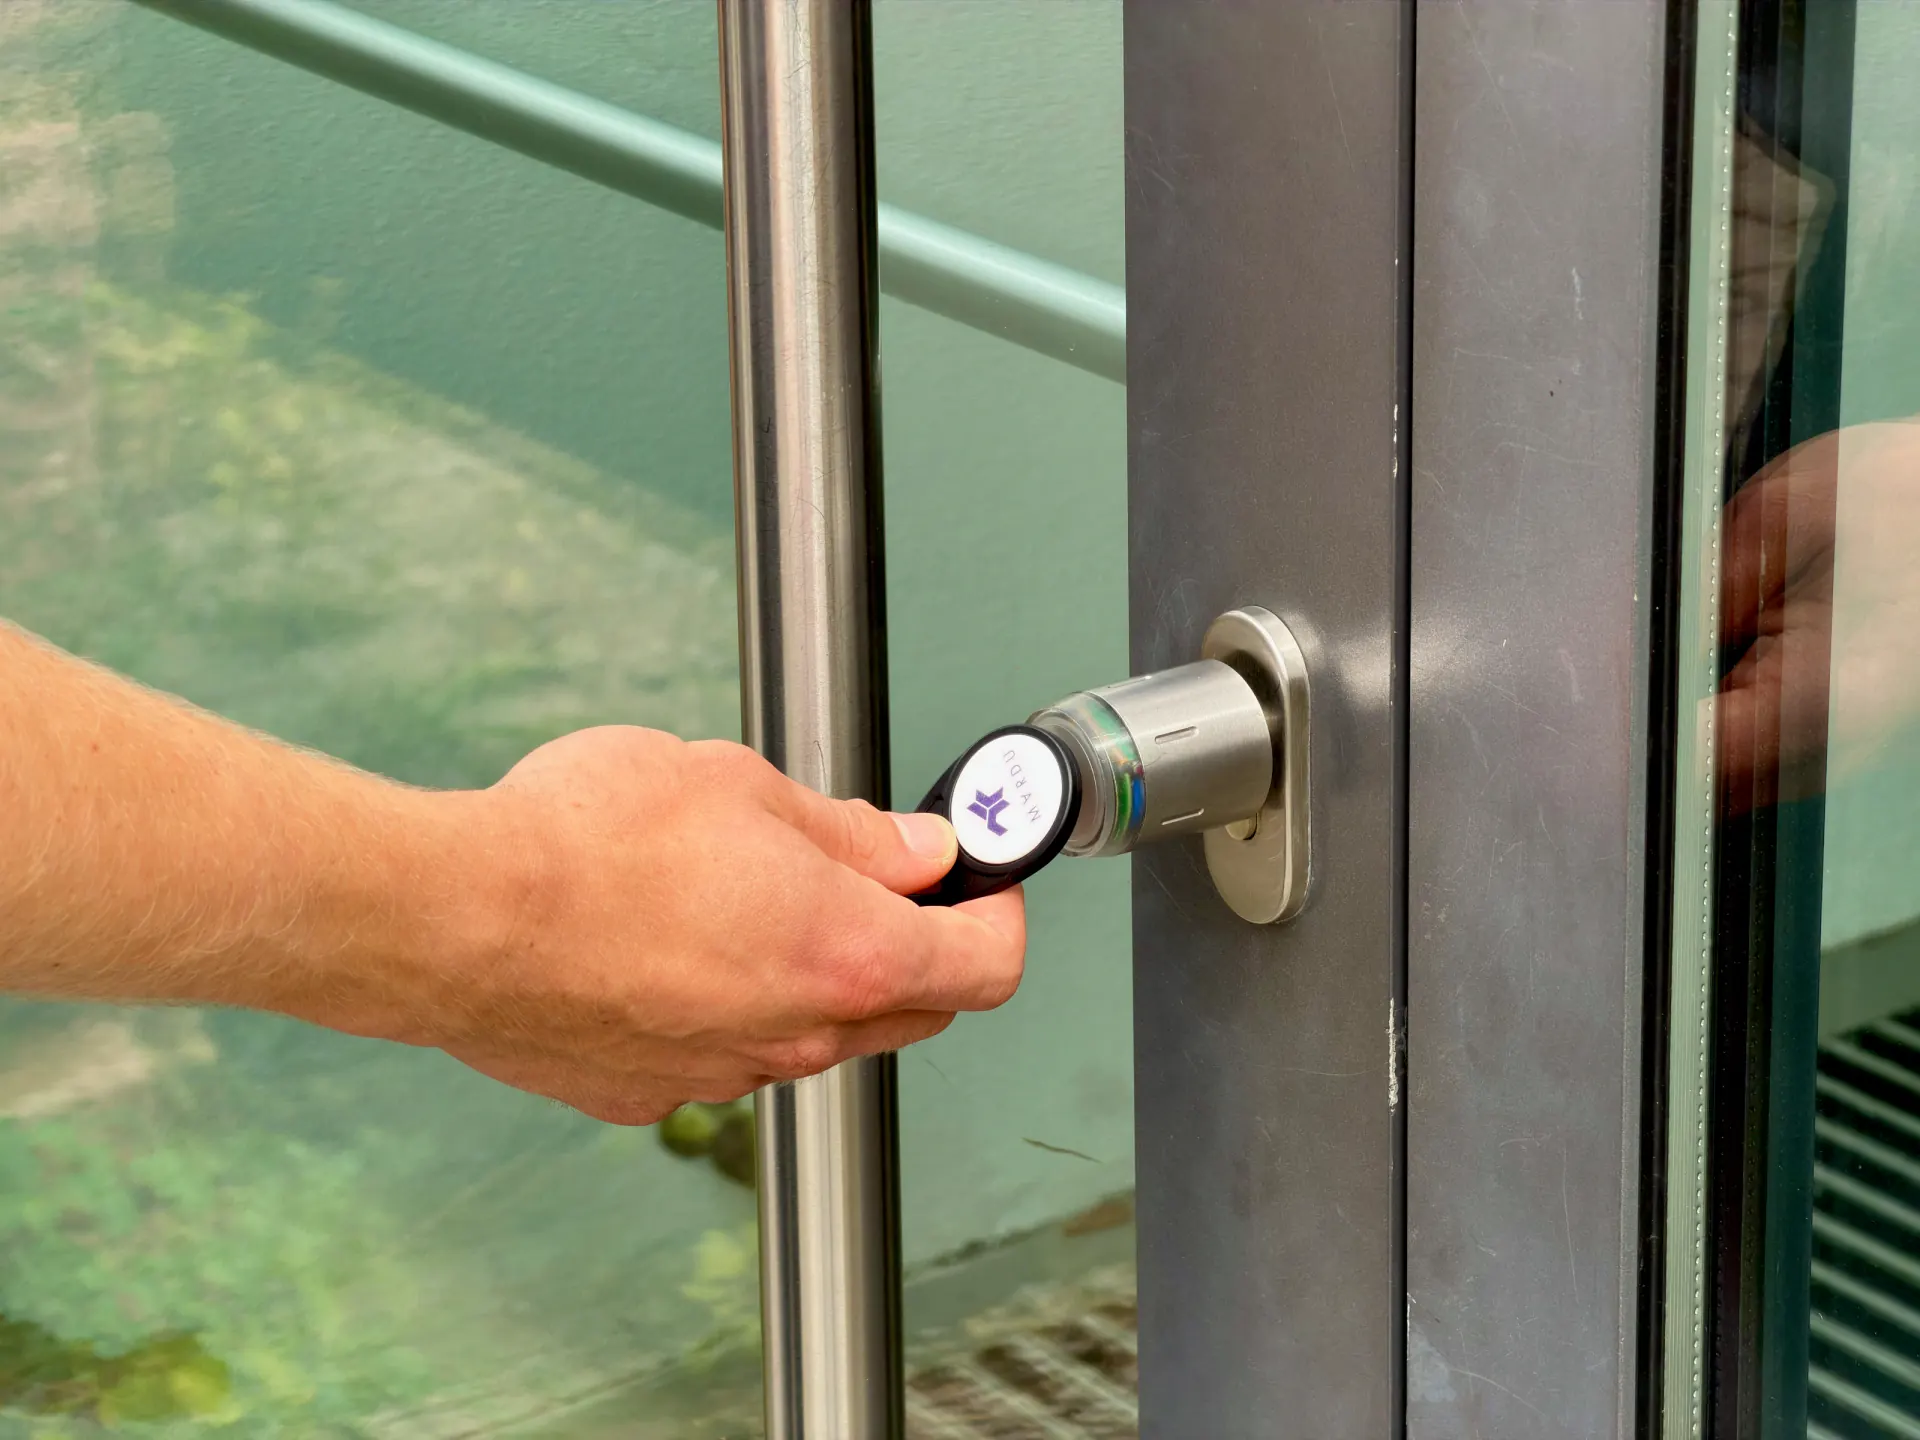
Maschine, Tür, Tor oder Schließfach unterscheiden sich technisch. Für den Betrieb zählt dieselbe Frage: Wer darf was – wann und wo? Mardu bringt die Entscheidung an den passenden Zugangspunkt.
[01]Kernanwendung
Identität, Einweisung, Rolle und Zeitfenster bestimmen, wer eine Maschine einschalten und nutzen darf.
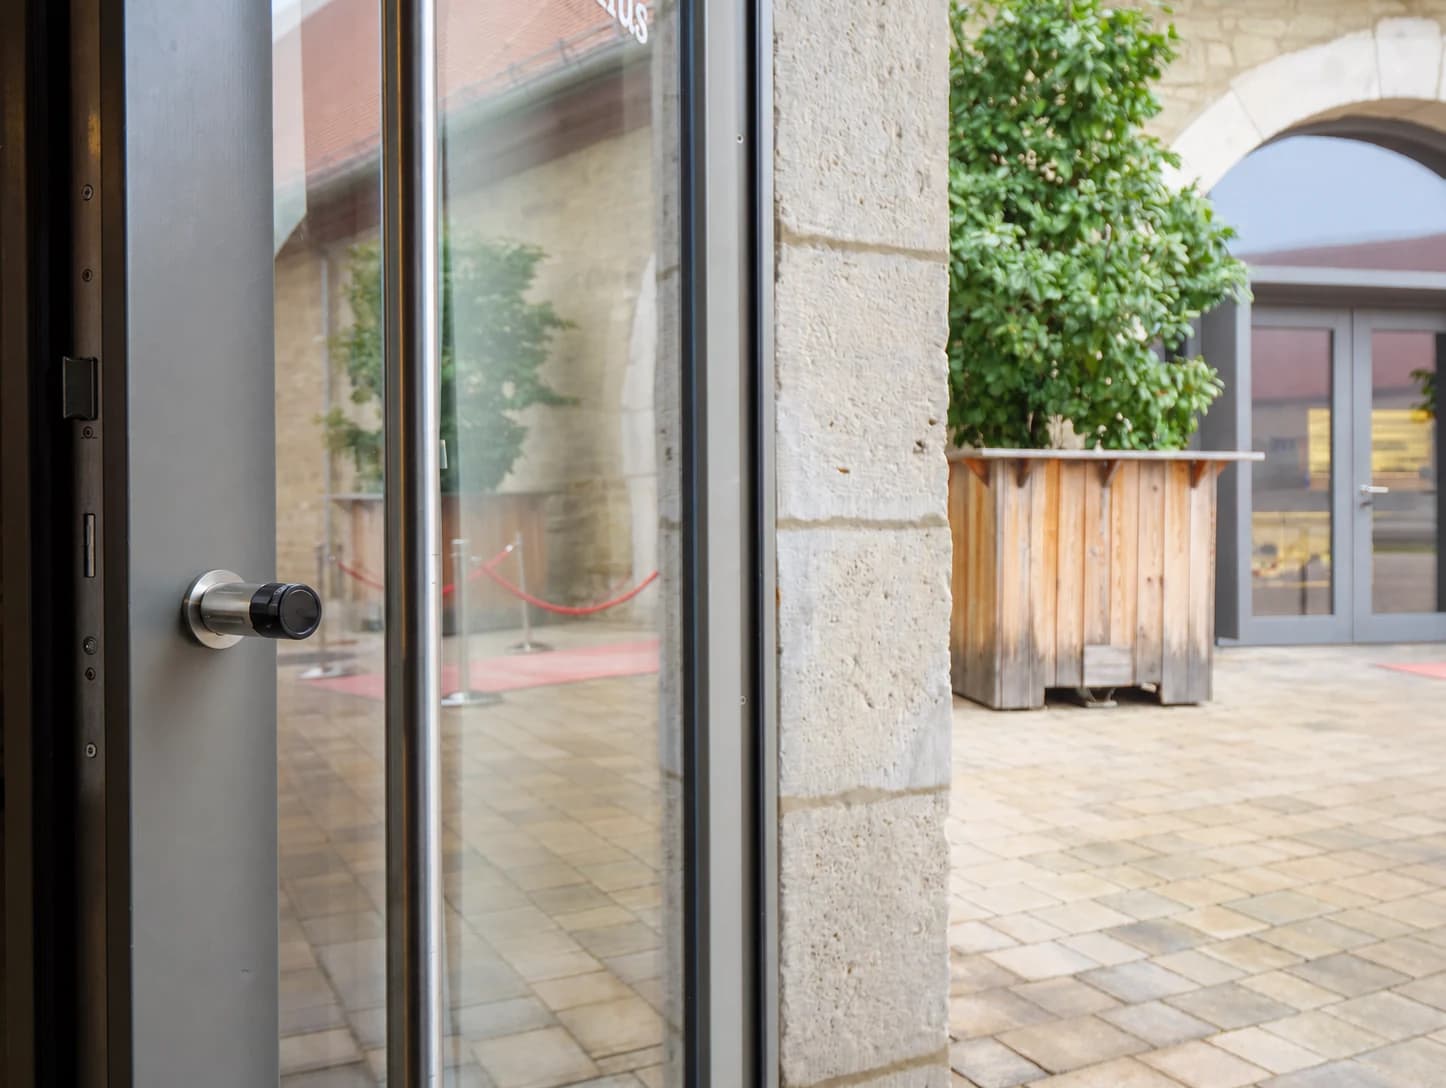 [02]
Zutritt
Türen und Bereiche werden gemeinsam verwaltet. Bestehende Identitäts-, Gebäude- und Drittsysteme lassen sich über Schnittstellen anbinden.
 [03]
Zufahrt
Fahrzeug- und Lieferzugänge können nach Person, Rolle, Bereich oder vorgesehenem Zeitfenster organisiert werden.
 [04]
Erweiterbar
Auch Schließfächer und weitere elektrisch schaltbare Ressourcen können Teil derselben Berechtigungslogik werden.
[03] Berechtigungen · Identität & Regeln
Personen, Rollen und Qualifikationen zentral verwalten. Am Zugang wird daraus Freigabe oder Ablehnung.
Personen, Identmedien, Rollen und Qualifikationen werden zentral gepflegt. Änderungen gelten sofort am Zugangspunkt.
Freigaben und abgelehnte Zugriffe werden mit ihrem Kontext sichtbar. Verantwortliche sehen, was wann an welchem Zugangspunkt passiert ist.
Maschinen, Türen, Tore und weitere Ressourcen bleiben Teil derselben Verwaltungsstruktur. Aus Einzellösungen wird ein gemeinsames System.

Mardu Connect
Für iOS und Android
[Connect App]
Person auswählen, QR-Code scannen, Zugangs-Tag beschreiben. Fertig.


[04] Nutzen · Steuern & verstehen
Mardu macht nachvollziehbar, wer wann welche Einweisung abgeschlossen und welche Qualifikation erhalten hat, und berücksichtigt diesen Stand bei Maschinen- und Türfreigaben.
Unterweisungen, Qualifikationen, Rollen und Zeitregeln entscheiden gemeinsam, ob eine Maschine oder Tür freigegeben wird.
Berechtigte Personen nutzen vorgesehene Ressourcen selbstständig. Kritische Freigaben können bei Bedarf ein Vier-Augen-Prinzip verlangen.
Freigaben, abgelehnte Zugriffe und vereinbarte Nutzungszeiten werden zentral nachvollziehbar – für interne Compliance, Aufsicht und Versicherung.
[05] Einsatzbereiche · Lehre & Betrieb
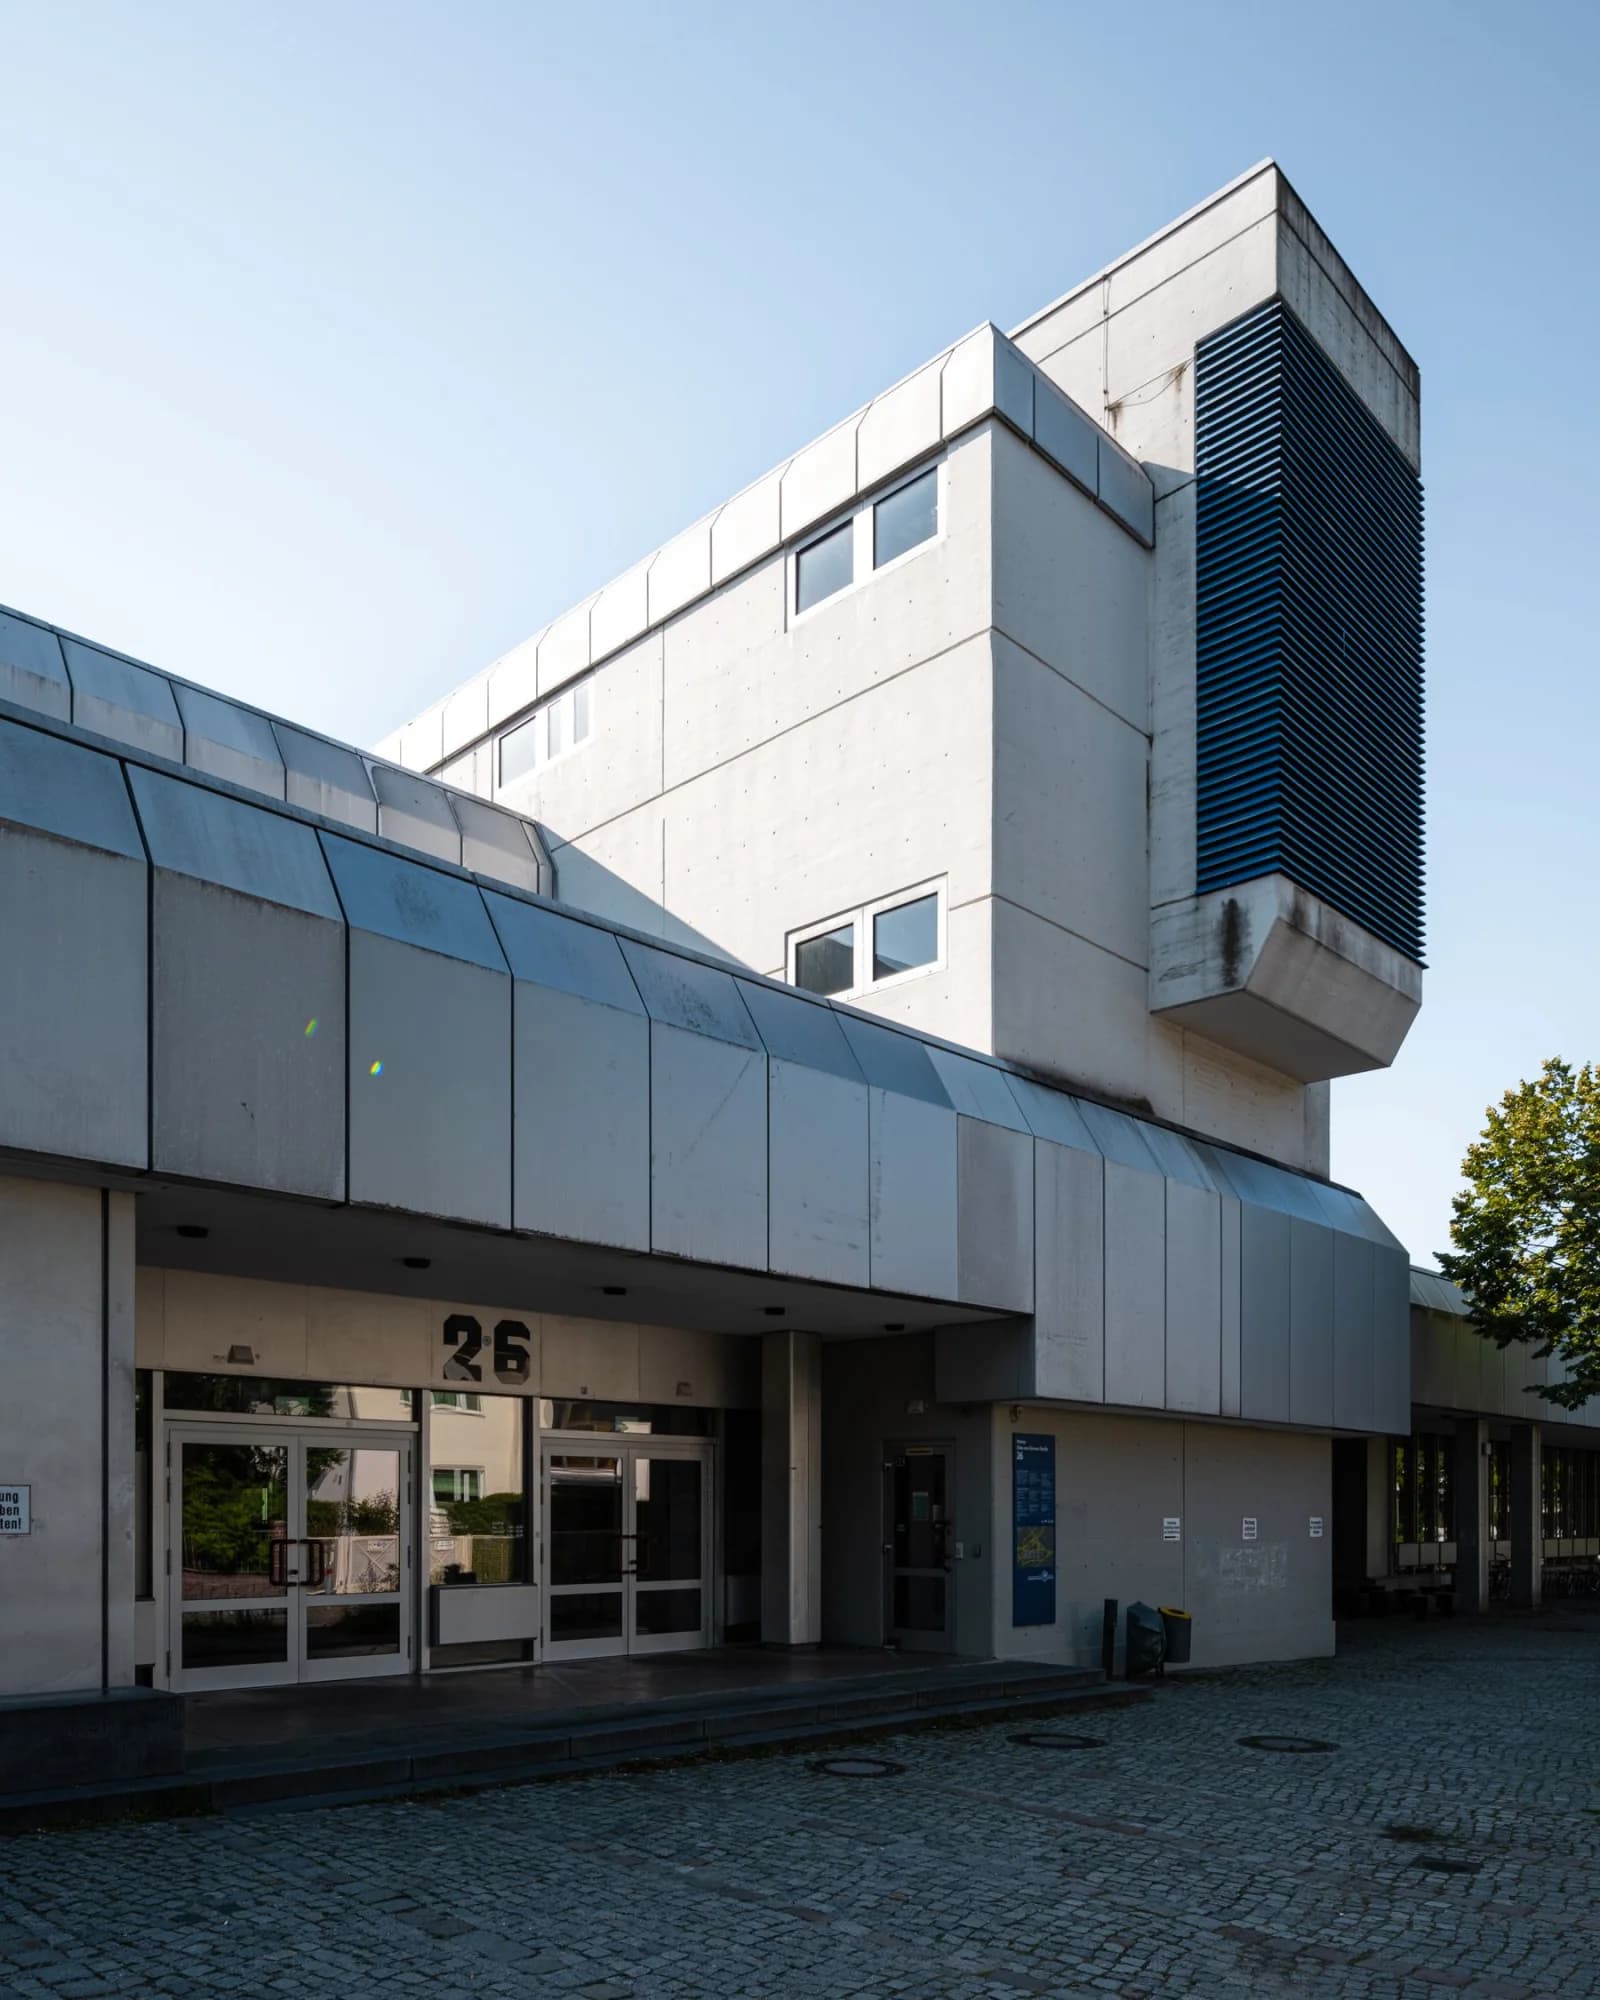
Integrationen zu Identitäts-, Zutritts- und Verwaltungssystemen binden bestehende Infrastruktur ein.
Rollen, Qualifikationen und Buchungen bestimmen, wer wann welche Maschine nutzen darf.
Studierende, Beschäftigte, Lehrende und externe Nutzergruppen greifen mit passenden Rollen und Rechten auf gemeinsam genutzte Ressourcen zu.
Längere Öffnungszeiten werden leichter planbar; dokumentierte Einweisungen, Freigaben und Zuständigkeiten schaffen Klarheit in rechtlichen Graubereichen.
[Betreiberpflichten & Nachweise]
Im Ernstfall muss klar sein, warum eine Freigabe erteilt oder abgelehnt wurde. Mardu hält die entscheidenden Nachweise am Zugangspunkt nachvollziehbar zusammen.
Mardu unterstützt die organisatorische Dokumentation. Für Gefährdungsbeurteilung und vorgeschriebene Schutzmaßnahmen bleiben die Verantwortlichen zuständig.
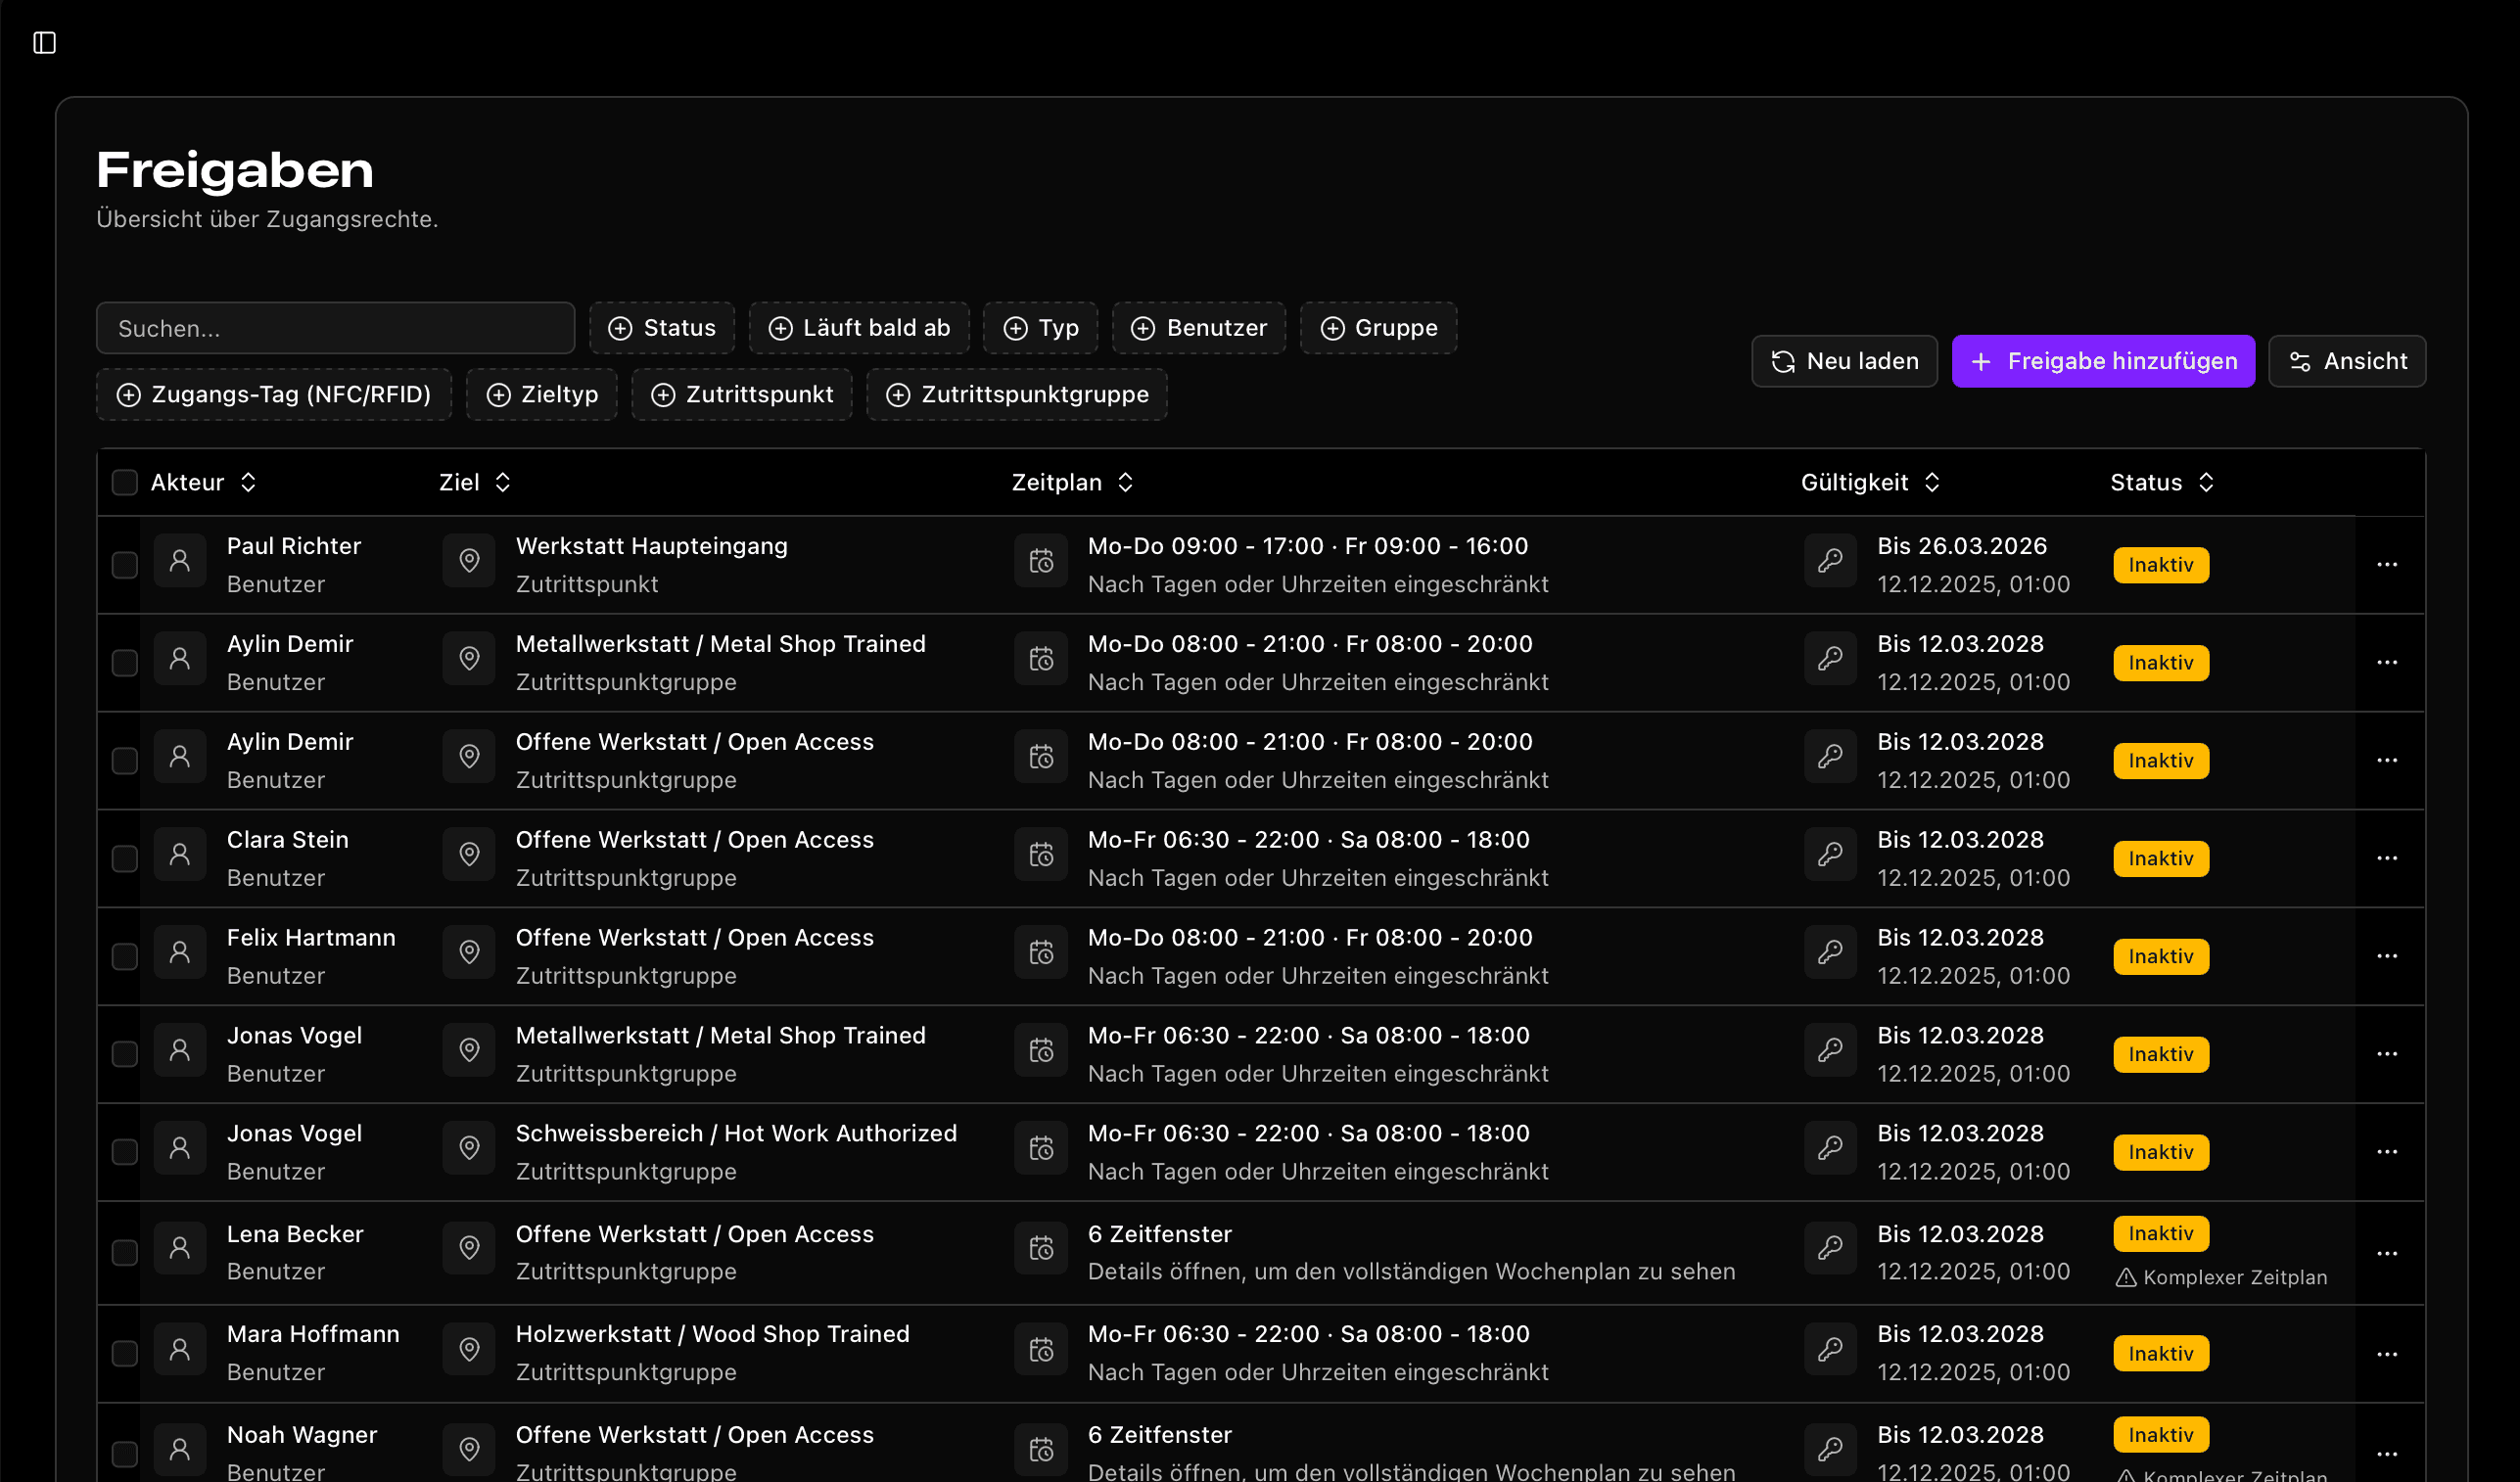
Gültigkeiten von Einweisungen und Qualifikationen bleiben zentral nachvollziehbar.
Erteilte und abgelehnte Freigaben werden mit Zeitpunkt und Zugangspunkt protokolliert.
Gefilterte Protokolle lassen sich für interne Prüfungen, Aufsicht und Versicherungen bereitstellen.
[Funktionsübersicht]
Von permission-basiertem RBAC bis zu signierten OTA-Updates: zentrale Funktionen für physische Zugänge in einer gemeinsamen Plattform.
Nutzer, Gruppen und Rollen mit permission-basiertem RBAC und effektiven Rechten verwalten.
LDAP, OIDC, Passkeys/WebAuthn und TOTP samt Sitzungswiderruf zentral steuern.
Berechtigungen für Personen, Gruppen oder Zugangs-Tags mit Gültigkeit und mehreren Zeitfenstern definieren.
OpenBadges und lokale Kompetenzcodes als prüfbare Bedingung in Zugriffsentscheidungen einsetzen.
Maschinen, Türen, Zonen und Reader verwalten, gruppieren und Geräten eindeutig zuordnen.
DESFire-Tags per Smartphone, QR-Auftrag und kurzlebigem Enrollment-Token beschreiben.
Firmwarestände, Heartbeats und Gerätezustände überwachen; signierte Updates per OTA verteilen.
Zugriffe mit Reason Codes protokollieren und Zustände über MQTT sowie SignalR übertragen.
[FAQ]
Die Europäische Union fördert zusammen mit dem Bundesministerium für Wirtschaft und Klimaschutz über den Europäischen Sozialfonds Plus (ESF Plus) das Programm Existenzgründungen aus der Wissenschaft (EXIST) in Deutschland.
[Newsletter]
Erhalte ausgewählte Einblicke in Pilotprojekte, Produktneuheiten und sichere Zugangsprozesse. Vorname und E-Mail genügen.